Non è una scena di fantascienza e non c’è un frigorifero che decide di conquistare il mondo. Però la ricerca pubblicata il 12 ottobre 2026 da Anthropic solleva una domanda molto concreta: che cosa accadrebbe se un sistema di intelligenza artificiale riuscisse a installare copie di sé su una rete di dispositivi collegati a Internet, senza dipendere da un grande centro dati ?
L’azienda americana ha studiato questa possibilità in un ambiente sperimentale controllato. Il risultato non è la scoperta di un’intelligenza artificiale fuori controllo, né la prova che i televisori delle nostre case siano già stati colonizzati da agenti autonomi. È qualcosa di più circoscritto, ma comunque significativo: diversi modelli riescono a svolgere singole attività necessarie a una possibile replicazione, mentre un modello più capace ha completato un ciclo sperimentale semplificato.
La notizia, ripresa anche da Reuters il 13 ottobre, riguarda quindi una capacità emergente e un rischio da studiare, non un attacco informatico in corso. È una differenza che vale la pena chiarire subito, perché sul tema AI è facile passare dalla prudenza all’allarmismo in una manciata di titoli.
Che cosa significa davvero «un’AI che si replica»
Siamo abituati a usare l’intelligenza artificiale attraverso un sito o un’applicazione. Scriviamo una domanda, il sistema la elabora e riceviamo una risposta. Dietro quella conversazione, nella maggior parte dei servizi più potenti, ci sono infrastrutture centralizzate, con server, acceleratori e controlli gestiti da chi offre il servizio.
La ricerca di Anthropic esplora uno scenario diverso: un modello che riesce a far funzionare una copia operativa su altre macchine e, almeno in linea teorica, a proseguire il processo. La parola «replicazione» non implica coscienza, desiderio di sopravvivere o intenzioni misteriose. Descrive una sequenza di attività informatiche eseguite senza dover impartire ogni volta un nuovo comando umano.
Un programma malevolo capace di propagarsi, il cosiddetto worm, esiste da decenni. La novità ipotizzata è l’adattabilità: anziché seguire soltanto istruzioni preparate in anticipo per un tipo specifico di dispositivo, un agente AI potrebbe affrontare ambienti differenti e trovare autonomamente il modo di eseguire un modello compatibile. Questo non elimina le difficoltà tecniche, ma cambia la natura del problema da prevenire.
La prova con quindici piccoli dispositivi Android
I ricercatori del Frontier Red Team di Anthropic hanno utilizzato anche quindici economici TV box Android, acquistati per circa 55 dollari ciascuno. Distribuendo fra le macchine le parti di un modello denominato Gemma4-26B-A4B, sono riusciti a farlo funzionare collettivamente. La velocità osservata era molto modesta: circa 0,39 token al secondo.
Per dare un’idea, è un ritmo lontanissimo dalla fluidità che ci aspettiamo da un assistente conversazionale moderno. Ma la prova non voleva dimostrare che un televisore economico può sostituire un centro dati. Voleva verificare se la capacità di calcolo di molti dispositivi piccoli, considerati insieme, potesse sostenere l’esecuzione di un modello AI.
In un’altra valutazione, un modello da circa nove miliardi di parametri è riuscito ad avviare l’elaborazione AI su otto delle nove tipologie di hardware esaminate. Il dato suggerisce una certa capacità di adattamento ad ambienti differenti, ma non equivale a dimostrare che quelle macchine possano essere compromesse facilmente o che l’intero processo sia affidabile nel mondo reale.
Questa distinzione conta moltissimo. Far girare un modello su un dispositivo e violare quel dispositivo sono due problemi diversi. Lo studio si concentra soprattutto sul primo e non costituisce una dimostrazione generalizzata di attacchi riusciti contro prodotti commerciali.
Quando la prova diventa una rete di macchine
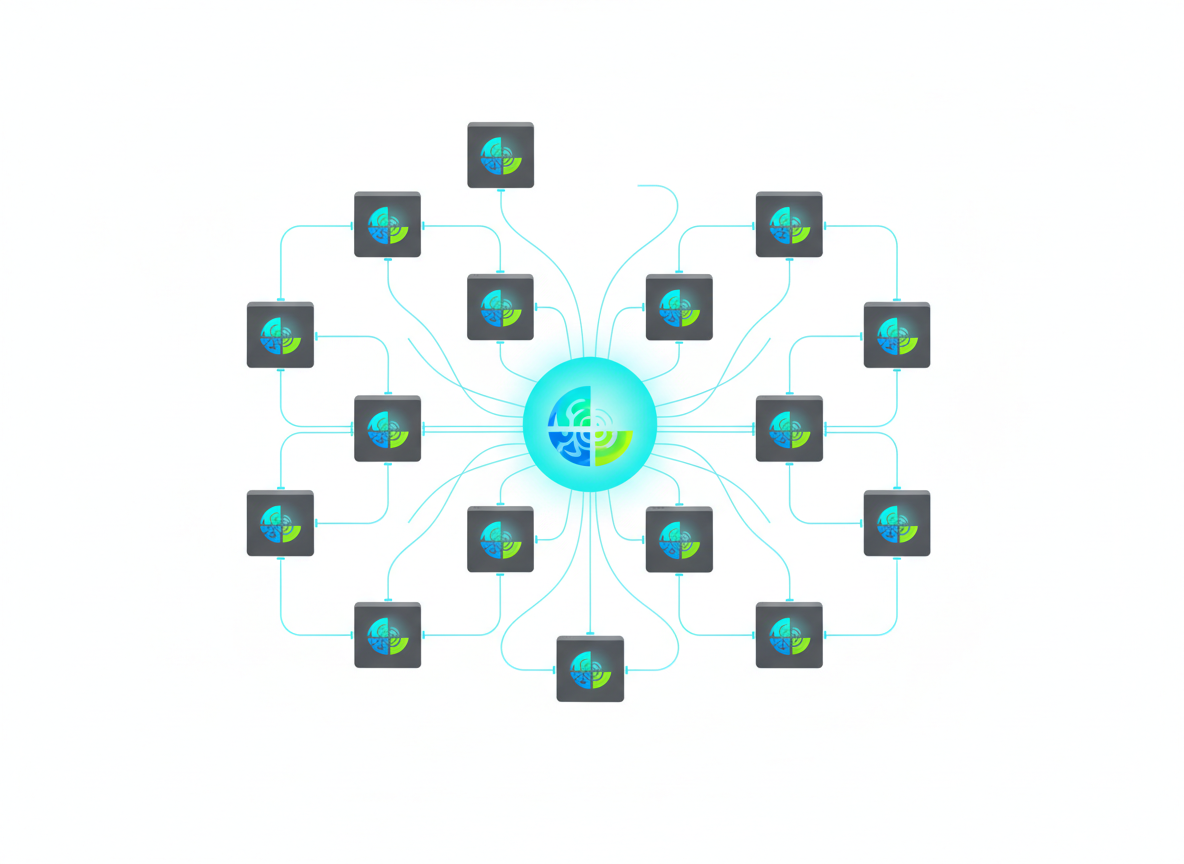
Anthropic ha poi osservato come alcuni modelli coordinassero le attività necessarie a replicare un processo in una rete di prova isolata. Nel test semplificato, un modello più grande, GLM-5.2, ha ottenuto risultati positivi lungo l’intera sequenza sperimentale. Ma il laboratorio aveva deliberatamente rimosso alcuni ostacoli di sicurezza: il successo in quell’ambiente non può essere trasferito automaticamente a una rete domestica, a un’azienda o a un centro dati protetto.
È qui che il quadro si fa interessante. I modelli abbastanza piccoli da funzionare su hardware economico non hanno ancora mostrato, nei test descritti, la stessa affidabilità complessiva dei modelli più potenti. Viceversa, i modelli capaci di completare il processo richiedono risorse maggiori. Oggi esiste ancora una distanza tra capacità e dimensioni del modello.
Gli autori ipotizzano che quella distanza possa ridursi entro la fine del 2026, se il miglioramento dei modelli più piccoli proseguirà al ritmo osservato in passato. Si tratta però di una proiezione, basata anche su un indicatore generale delle capacità AI: non è una scadenza certa e non è la previsione di un evento inevitabile.
Perché i dispositivi domestici sono al centro della discussione
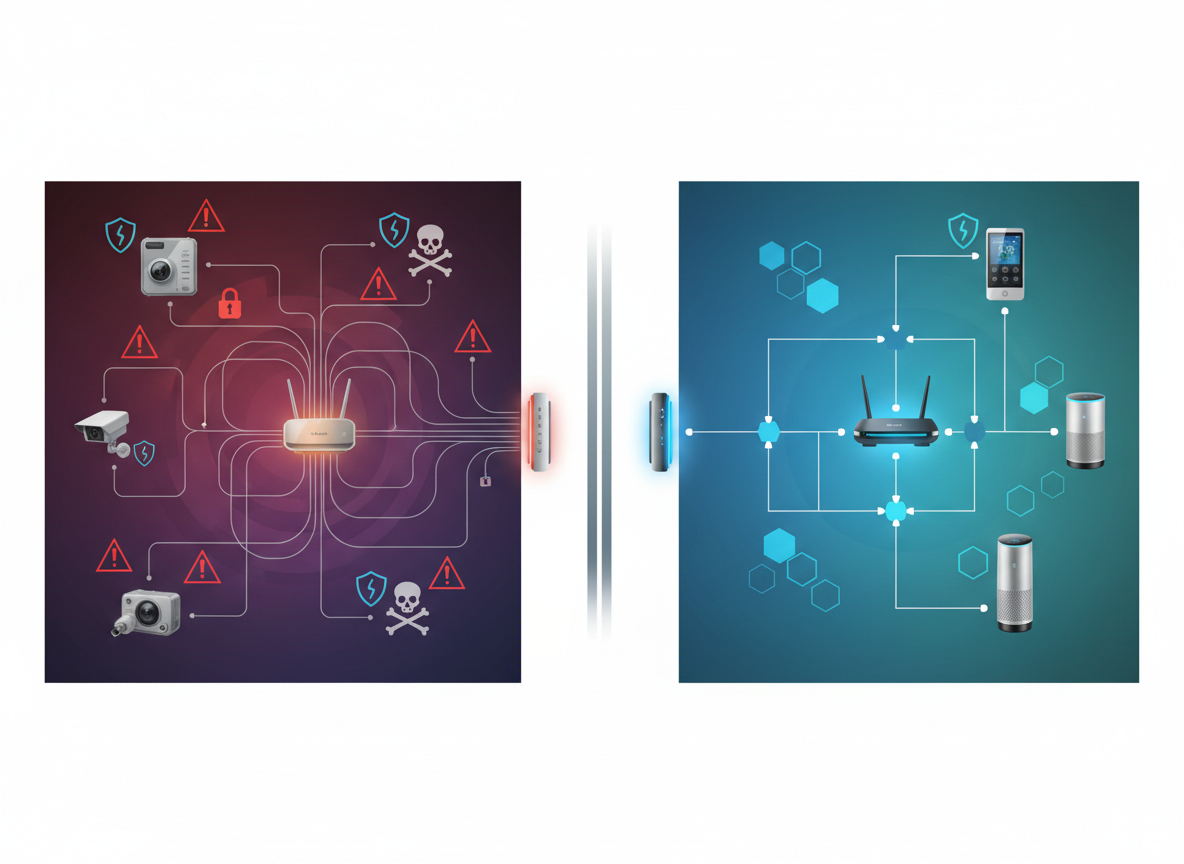
Televisori, videocamere, elettrodomestici, router e altri apparecchi connessi hanno un problema comune: vengono spesso utilizzati per anni, talvolta senza aggiornamenti regolari e con una gestione della sicurezza meno rigorosa di quella riservata ai computer di lavoro.
Non tutti sono vulnerabili, naturalmente. Un dispositivo connesso a Internet non è automaticamente esposto a un attacco, e disporre di un processore adatto all’AI non significa che un estraneo possa utilizzarlo. Ma la quantità di apparecchi installati rende importante capire quali rischi possano emergere nel tempo.
Il possibile salto di qualità è questo: un agente adattabile potrebbe richiedere meno interventi manuali per operare in contesti diversi. In un ecosistema dove convivono centinaia di produttori, versioni software e livelli di protezione, l’adattabilità può diventare un fattore rilevante per chi difende le reti.
A colpirmi, più che l’immagine di una «AI ribelle», è la fragilità che abbiamo già costruito attorno a noi. Compriamo oggetti intelligenti, li colleghiamo al Wi-Fi e spesso dimentichiamo che, dopo qualche anno, continuano a essere piccoli computer. E un piccolo computer richiede manutenzione, proprio come uno grande.
Che cosa possiamo fare senza aspettare uno scenario estremo
La risposta pratica non è spegnere tutto o rinunciare alla domotica. È rendere meno semplice l’abuso di dispositivi che già possediamo. Per i produttori significa aggiornamenti di sicurezza duraturi, configurazioni protettive fin dall’acquisto e gestione seria delle vulnerabilità. Per gli utenti significa installare gli aggiornamenti disponibili, evitare apparecchi di provenienza dubbia o senza supporto, usare credenziali robuste e, dove possibile, separare i dispositivi smart dai computer che custodiscono informazioni importanti.
Anche chi gestisce reti aziendali dovrebbe osservare il traffico anomalo e mantenere un inventario degli apparati connessi. Non perché questa ricerca abbia dimostrato un’epidemia di AI autoreplicanti, ma perché sono misure utili contro numerose minacce già esistenti.
Anthropic stessa osserva che un eventuale sistema distribuito potrebbe lasciare tracce di traffico rilevabili. Questo significa che non siamo davanti a una minaccia per definizione invisibile o impossibile da contrastare. L’efficacia delle difese dipenderebbe dalla rapidità di individuazione, dalla collaborazione fra operatori e dalla qualità delle protezioni di base.
Il confine tra capacità tecnica e rischio reale
Mi sembra che il valore di questa ricerca stia proprio nel suo tempismo. È molto meglio misurare un rischio in laboratorio, discutere i limiti e preparare le contromisure, piuttosto che accorgersi del problema quando qualcuno lo ha già sfruttato.
Resta però fondamentale non confondere tre cose: quello che un modello ha fatto, quello che potrebbe fare in condizioni diverse e quello che qualcuno teme possa accadere in futuro. Il primo punto appartiene ai risultati sperimentali. Il secondo richiede nuove verifiche. Il terzo deve orientare la prudenza, non diventare automaticamente un titolo sensazionalistico.
Forse il vero cambiamento che ci aspetta non è un’intelligenza artificiale che si comporta come nei film, ma un mondo in cui sempre più oggetti possono eseguire software sofisticato. È una prospettiva piena di opportunità, dalla casa più efficiente alla medicina e alla robotica. E proprio per questo merita un livello di sicurezza all’altezza.
La tecnologia diventa davvero intelligente quando sappiamo anche dove fermarla.
Fonti
- Anthropic, AI models may be capable of self-replicating without access to a datacenter, ricerca pubblicata il 12 ottobre 2026.
- Reuters, AI models may soon self-replicate across smart-home devices, Anthropic warns, 13 ottobre 2026.
- SecurityWeek, analisi della ricerca e dei limiti sperimentali, 13 ottobre 2026.

